Cos’è la ISO/IEC 42001, cosa chiede, come funziona la certificazione, il legame con l’AI Act e da dove partire per governare l’AI in azienda.
In molte aziende l’AI c’è già. Qualcuno scrive le email con ChatGPT, qualcun altro riassume le riunioni con Copilot, un collega carica un contratto su Gemini o su Claude per capirne le clausole. Spesso succede senza regole condivise: ognuno sceglie lo strumento che preferisce e decide da solo cosa inserire. È quella che si chiama shadow AI.
A quel punto le domande sono semplici. Chi decide come si usa l’AI? Su quali dati? Con quali controlli? E chi se ne accorge se qualcosa va storto?
La ISO/IEC 42001 è lo standard che risponde proprio a queste domande.
Cos’è la ISO/IEC 42001, in parole semplici
La ISO/IEC 42001 è uno standard internazionale pubblicato da ISO e IEC a dicembre 2023. Definisce un sistema di gestione dell’intelligenza artificiale, in inglese AI Management System (AIMS).
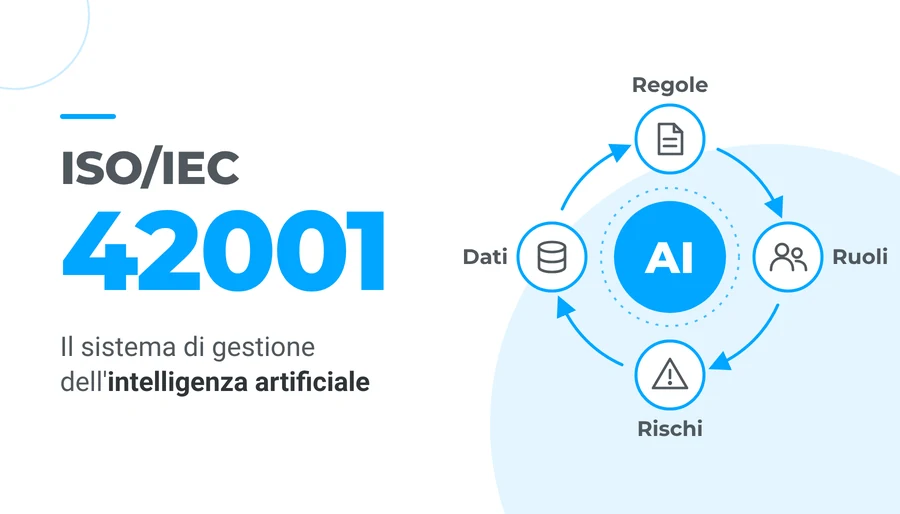
Un sistema di gestione è un insieme di regole, ruoli e controlli. Serve a usare o sviluppare l’AI in modo responsabile e a tenerla sotto controllo nel tempo, non solo il giorno in cui si attiva uno strumento.
Quattro cose da sapere:
- Ha la stessa struttura di norme che forse conosci già, come la ISO 9001 sulla qualità e la ISO/IEC 27001 sulla sicurezza delle informazioni. Per questo si integra con loro: politica, rischi, audit interni e riesame della direzione si possono gestire insieme.
- Vale per chi sviluppa, per chi fornisce e anche per chi usa sistemi di AI. Non serve produrre software: anche un’azienda che usa solo Copilot rientra nel suo campo.
- È volontaria. Nessuna legge obbliga ad adottarla.
- È certificabile. Un ente terzo può verificare il sistema e rilasciare il certificato. È quella che spesso si chiama «certificazione per l’intelligenza artificiale», ma non certifica un singolo strumento: certifica il modo in cui l’azienda gestisce l’AI.
Cosa chiede in pratica
La norma non dice quali strumenti usare. Ti chiede di organizzarti su alcuni punti:
- Una politica sull’AI: un documento breve che dice perché e come l’azienda usa l’intelligenza artificiale.
- Ruoli e responsabilità: chi approva un nuovo strumento, chi lo controlla, a chi si segnala un problema.
- La valutazione dei rischi e dell’impatto dei sistemi di AI: cosa può andare storto e chi ne subisce le conseguenze, dentro e fuori l’azienda. Per esempio, un assistente che risponde ai clienti con informazioni sbagliate.
- La gestione dei dati: da dove arrivano i dati usati dall’AI, se sono affidabili, chi può vederli.
- Il controllo dei fornitori terzi: se usi un servizio esterno, devi sapere come tratta i tuoi dati e quali garanzie offre.
- Informazioni chiare per chi è coinvolto: colleghi, clienti e utenti devono sapere quando c’è di mezzo l’AI e cosa fa.
- Monitoraggio e miglioramento continuo: controllare nel tempo che le regole funzionino e correggerle quando serve.
In allegato alla norma ci sono controlli divisi in nove aree. Non vanno applicati tutti per forza: l’azienda sceglie quelli adatti al suo caso e motiva le scelte, anche quella di escluderne alcuni.
ISO 42001 e AI Act: non sono la stessa cosa
Le due si confondono spesso, ma sono di natura diversa. Ecco il confronto, insieme alla ISO/IEC 27001 che molte aziende conoscono già:
| ISO/IEC 42001 | AI Act | ISO/IEC 27001 | |
|---|---|---|---|
| Che cos’è | Norma internazionale sul sistema di gestione dell’AI | Legge europea: Regolamento UE 2024/1689 | Norma internazionale sul sistema di gestione della sicurezza delle informazioni |
| È obbligatoria? | No, è volontaria | Sì, per chi sviluppa, vende o usa sistemi di AI nell’Unione europea | No, è volontaria |
| Si certifica? | Sì, da un ente terzo | No: è una legge da rispettare | Sì, da un ente terzo |
| Di cosa si occupa | Come l’AI viene usata e sviluppata: rischi, impatti, trasparenza | Obblighi che crescono insieme al rischio dei sistemi di AI | Riservatezza, integrità e disponibilità delle informazioni |
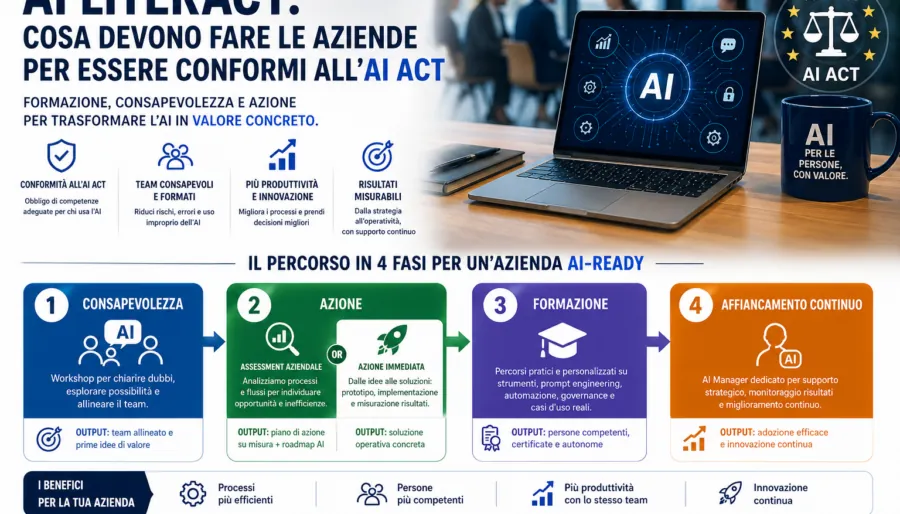
Dell’AI Act c’è un obbligo che riguarda quasi tutte le aziende: l’articolo 4 chiede misure per far crescere le competenze di chi usa l’AI, proporzionate a dimensione, ruoli e rischi. È la cosiddetta alfabetizzazione AI: ne parliamo nell’articolo su AI Literacy e AI Act.
La ISO/IEC 42001 invece non è una norma armonizzata dell’AI Act. In pratica: certificarsi non significa essere conformi alla legge.
Però aiuta molto. L’AI Act ti chiede, a seconda dei casi, di sapere quali sistemi usi, valutarne i rischi, formare le persone e informare chi è coinvolto. Sono gli stessi temi su cui la 42001 ti chiede di organizzarti.
In sintesi: l’AI Act dice cosa devi rispettare, la 42001 ti dà un modo ordinato per organizzarti. Per capire quali obblighi valgono nel tuo caso, parti dalla pagina sulla consulenza AI Act e governance.
A chi interessa davvero
Per alcune aziende la norma conta di più:
- Chi usa l’AI su dati sensibili o dati dei clienti, per esempio contratti, pratiche o referti.
- Le aziende dei settori regolati (bancario, assicurativo, farmaceutico, sanitario), dove l’AI deve rientrare nei controlli che ci sono già.
- I fornitori che devono dimostrare ai clienti di usare l’AI in modo affidabile: con un sistema di gestione rispondi con documenti, non con rassicurazioni.
- Chi ha già la ISO 9001 o la ISO/IEC 27001: la struttura è la stessa, quindi procedure, audit interni e riesami si estendono all’AI.
Lo diciamo per esperienza: in Dieffetech lavoriamo ogni giorno con sistemi di gestione certificati ISO 9001, ISO/IEC 27001, 27017 e 27018. La 42001 segue la stessa logica: regole scritte, responsabilità chiare, verifiche periodiche e miglioramento continuo.
Per molte PMI la certificazione non è il primo passo, ma i principi valgono per tutti, anche con un solo abbonamento a ChatGPT.
Come funziona la certificazione ISO 42001
Se decidi di certificarti, il percorso è quello tipico delle norme ISO sui sistemi di gestione:
- Scegli il perimetro. Decidi quali attività, reparti e sistemi di AI rientrano nella certificazione. Non serve partire da tutta l’azienda: si può iniziare da un servizio o da un reparto.
- Fai la gap analysis. Confronti come lavori oggi con i requisiti della norma e vedi cosa manca.
- Costruisci il sistema di gestione. Politica sull’AI, ruoli, valutazione dei rischi e dell’impatto, scelta dei controlli dell’allegato con la Dichiarazione di applicabilità: il documento che spiega quali controlli applichi e perché escludi gli altri.
- Fai l’audit interno e il riesame della direzione. Prima dell’ente esterno controlli tu che il sistema funzioni, e la direzione ne valuta i risultati.
- Affronta l’audit di certificazione. Un organismo di certificazione indipendente lo svolge in due fasi: prima esamina i documenti, poi verifica sul campo che le regole siano applicate davvero.
Il certificato vale tre anni: ogni anno c’è un audit di sorveglianza e alla scadenza si rinnova. Dal 2025 esiste anche una norma apposita, la ISO/IEC 42006, che fissa i requisiti per gli enti che certificano la 42001: conviene verificare che l’ente scelto sia accreditato per questa norma.
I tempi dipendono da quanto è ampio il perimetro, da quanti sistemi di AI usi e da cosa hai già. Chi ha la ISO/IEC 27001 riutilizza buona parte di procedure, audit e documenti.
Da dove partire, anche senza certificarti
Questi cinque passi sono la base della gestione dell’AI aziendale. Restano utili anche se un giorno deciderai di certificarti.
- Fai l’elenco degli strumenti AI usati davvero in azienda. Non solo quelli approvati: chiedi ai reparti cosa usano. Può saltare fuori un’estensione del browser o un account personale che nessuno conosceva. L’elenco è la base del registro dei sistemi AI.
Per verificare: sai dire oggi quali strumenti AI usano i tuoi colleghi, e per fare cosa? - Scrivi poche regole d’uso. Basta una pagina: quali strumenti sono approvati, quali dati non vanno mai inseriti (per esempio dati dei clienti, contratti, buste paga), chi rilegge un testo generato prima che esca dall’azienda. È la tua prima policy d’uso dell’AI.
Per verificare: un nuovo collega ha un documento da leggere per sapere cosa può fare con l’AI? - Decidi chi è responsabile dell’AI in azienda. Una persona di riferimento che approva i nuovi strumenti, tiene aggiornato l’elenco e raccoglie le segnalazioni. Nelle aziende più strutturate può diventare un ruolo dedicato, il Chief AI Officer.
Per verificare: chi vuole provare un nuovo strumento AI sa a chi chiedere? - Forma le persone. Le regole funzionano solo se chi lavora le capisce. È anche un obbligo dell’AI Act: trovi come si organizza nella pagina sulla formazione AI Act obbligatoria.
Per verificare: chi usa l’AI ogni giorno ne conosce limiti e rischi? - Guarda i rischi sui dati. Dove finiscono i dati che inserisci, per quanto tempo restano, se vengono usati per addestrare i modelli. Ne parliamo nella pagina su AI e sicurezza dei dati aziendali.
Per verificare: sai dove finiscono i dati inseriti negli strumenti che usate?
Non sai a che punto sei? Il test di maturità AI ti dà una prima indicazione con 8 domande. Per un quadro completo, un assessment aziendale analizza come lavori oggi e ti dice dove l’AI serve e dove va governata.